La blockchain repose sur un réseau distribué de machines, mais la question de la propriété de ces machines reste rarement posée. Derrière le discours sur la décentralisation, des serveurs physiques tournent dans des centres de données bien réels, financés et entretenus par des acteurs identifiables. Comprendre à qui appartiennent ces serveurs, c’est saisir les rapports de force qui structurent réellement un réseau blockchain.
Propriété des nœuds blockchain : qui détient les machines
Un réseau blockchain fonctionne grâce à des nœuds, chacun exécutant le logiciel du protocole sur un serveur. Le matériel appartient à celui qui l’achète ou le loue, pas au protocole lui-même. Un nœud Bitcoin peut tourner sur un ordinateur domestique, un serveur dédié loué chez un hébergeur, ou une machine installée dans un centre de données privé.
Lire également : Un développeur Web a-t-il besoin de coder ?
Les profils de propriétaires varient considérablement. On trouve des particuliers passionnés, des entreprises spécialisées dans le minage ou la validation, des plateformes d’échange qui opèrent leurs propres nœuds, des universités impliquées dans la recherche, et des sociétés de cloud qui proposent des nœuds clé en main.
Trois réalités se superposent sans se confondre :
A lire en complément : Puis-je coder du HTML sur mon téléphone ?
- La propriété du matériel : l’entité qui possède ou loue le serveur physique, responsable de son alimentation électrique et de son refroidissement.
- L’exploitation du nœud : l’opérateur qui installe le logiciel, synchronise la chaîne, applique les mises à jour et supervise le fonctionnement quotidien.
- Le contrôle du protocole : les développeurs et la communauté qui décident des règles de consensus, indépendamment de l’infrastructure sous-jacente.
Un validateur Ethereum peut posséder son serveur, mais faire tourner le logiciel via un prestataire tiers. À l’inverse, un hébergeur peut détenir des centaines de machines sans avoir aucun pouvoir sur les règles du protocole. Posséder un serveur ne signifie pas contrôler le réseau.
Hébergement externalisé et concentration chez les fournisseurs cloud
Une part croissante de l’infrastructure blockchain est externalisée auprès d’hébergeurs spécialisés. Ces prestataires proposent des nœuds gérés de bout en bout : déploiement, synchronisation, mises à jour, supervision, sauvegardes et répartition dans plusieurs centres de données. Les clients types sont les plateformes DeFi et les exchanges, qui délèguent l’infrastructure pour se concentrer sur leur couche applicative.
Ce modèle pose un problème concret. Un réseau peut être ouvert à tous mais dépendre de quelques fournisseurs cloud pour son fonctionnement quotidien. Si trois ou quatre hébergeurs concentrent la majorité des nœuds d’une blockchain, une panne régionale ou une décision commerciale d’un seul acteur peut affecter la disponibilité du réseau.
Les offres commerciales récentes mettent en avant la réplication multi-sites et le basculement automatique entre centres de données. Ce marketing confirme que la résilience de l’hébergement est devenue un enjeu opérationnel distinct de la décentralisation du protocole. La question n’est plus seulement « combien de nœuds participent au consensus », mais « combien d’entreprises différentes font tourner ces nœuds, et où ».
Blockchain as a Service et recentralisation
Le modèle Blockchain as a Service (BaaS) pousse cette logique plus loin. Des fournisseurs cloud majeurs proposent aux entreprises de déployer des réseaux blockchain privés ou semi-privés sur leur infrastructure, avec un tarif attractif qui évite l’investissement matériel initial.
Le compromis est clair : l’entreprise gagne en simplicité de déploiement, mais confie ses données et son infrastructure à un tiers centralisé. La blockchain tourne alors sur des serveurs appartenant au fournisseur cloud, ce qui crée une dépendance structurelle. Pour les blockchains publiques, ce phénomène reste partiel. Pour les blockchains d’entreprise, il est souvent la norme.
Cadre réglementaire européen et statut des opérateurs de nœuds
Le règlement MiCA (Markets in Crypto-Assets), entré en application dans l’Union européenne, encadre les prestataires de services sur actifs numériques. Les opérateurs de nœuds ne sont pas automatiquement des prestataires réglementés au sens de MiCA. En revanche, ils peuvent devenir des tiers critiques pour des acteurs qui, eux, le sont.
Un exchange régulé qui externalise l’exploitation de ses nœuds auprès d’un hébergeur crée une chaîne de dépendance. Si cet hébergeur subit une panne ou cesse son activité, c’est l’exchange régulé qui en supporte les conséquences face au régulateur. MiCA impose aux prestataires régulés de maîtriser leurs risques opérationnels, ce qui inclut la fiabilité de leur infrastructure blockchain.
Les données disponibles ne permettent pas encore de mesurer précisément la part de l’infrastructure blockchain européenne détenue par des hébergeurs non européens. Les consultations en cours auprès de la Commission européenne sur la révision de MiCA abordent cette question, notamment sous l’angle de la souveraineté numérique et de la localisation des données.
Réseau Bitcoin et preuve de travail : un cas à part
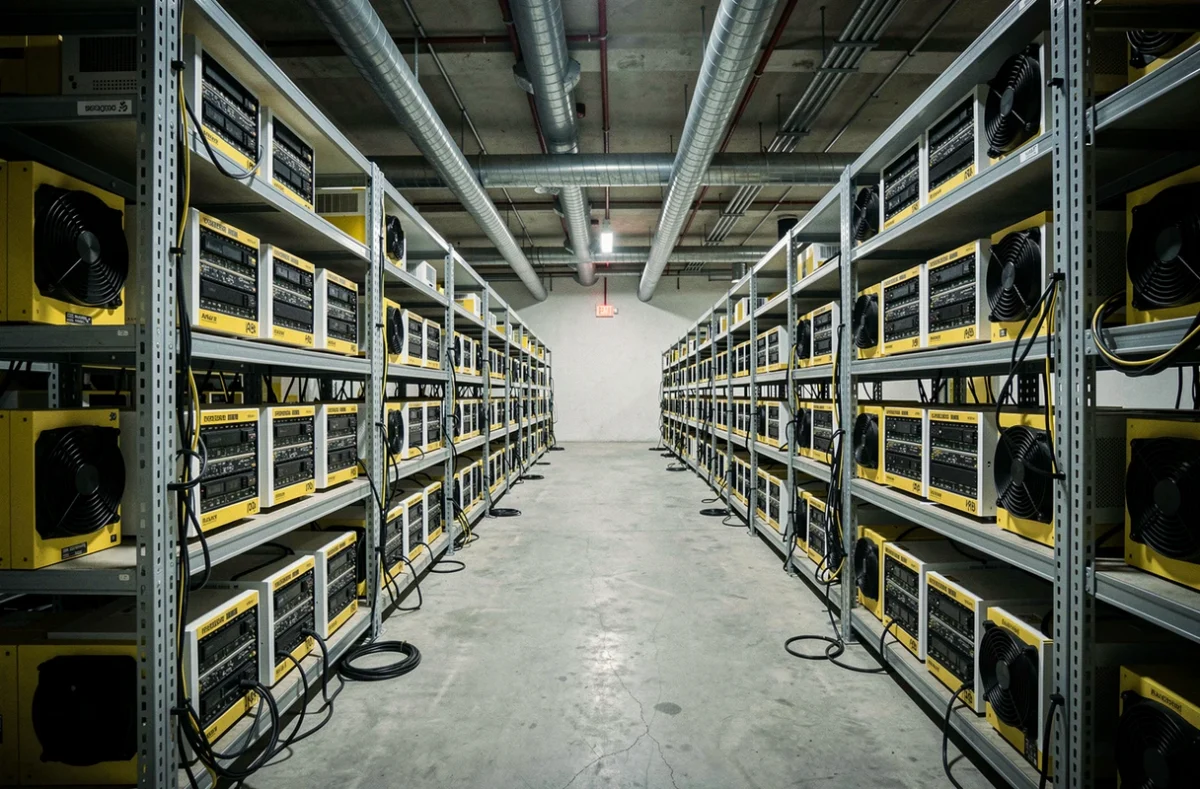
Le réseau Bitcoin illustre une configuration particulière. Le minage par preuve de travail (proof of work) nécessite des machines spécialisées (ASIC) dont le coût et la consommation électrique favorisent la concentration industrielle. Les fermes de minage sont détenues par des entreprises identifiées, souvent cotées en bourse, qui possèdent leurs serveurs et choisissent leur implantation géographique en fonction du prix de l’énergie.
À côté des mineurs, des milliers de nœuds complets (full nodes) vérifient les transactions sans participer au minage. Ces nœuds peuvent être exploités par n’importe qui disposant d’un ordinateur et d’une connexion internet. La validation des blocs et la vérification des transactions sont deux fonctions distinctes, assurées par des propriétaires de serveurs aux profils très différents.
Cette distinction est absente des blockchains à preuve d’enjeu (proof of stake), où le validateur engage des fonds en garantie plutôt que de la puissance de calcul. Le coût d’entrée matériel est plus faible, mais la tendance à l’externalisation chez des hébergeurs spécialisés y est plus marquée.
Ce que la propriété des serveurs révèle sur la décentralisation
La propriété des serveurs blockchain se répartit entre particuliers, entreprises de minage ou de validation, plateformes d’échange, universités et fournisseurs cloud. Aucune entité unique ne possède l’ensemble, mais la concentration de l’hébergement chez quelques prestataires crée une forme de centralisation infrastructurelle, distincte de la centralisation protocolaire.
Les régulateurs européens commencent à prendre en compte cette réalité. La prochaine étape consistera probablement à cartographier les dépendances réelles entre les acteurs régulés et leurs hébergeurs, un travail que personne n’a encore mené de façon exhaustive à l’échelle de l’Union européenne.